Løsepengevirus er blitt en kriminell industri – og angrepene øker
Fra enkeltstående dataangrep til organiserte kriminelle nettverk som selger løsepengevirus som en tjeneste. Ransomware-as-a-Service (RaaS) har endret hvordan cyberkriminalitet fungerer. Nye tall viser økende aktivitet, og norske virksomheter er langt fra skjermet.
Innhold i artikkelen
- Når bedriftens egne data blir brukt som pressmiddel
- Ransomware-as-a-Service: Når cyberkriminalitet blir en forretningsmodell
- Øker antallet løsepengeangrep?
- Hva sier Kripos og NSM om Norge?
- Hacktivisme og løsepengevirus: To forskjellige motiver
- Hvor kommer de kriminelle gruppene fra?
- USA er det største målet
- Vil antallet angrep fortsette å øke?
- Hva kan virksomheter gjøre for å redusere risikoen?
- En ny virkelighet for digital kriminalitet
Når bedriftens egne data blir brukt som pressmiddel
Se for deg at du møter på jobb en helt vanlig mandag. Du skal åpne et dokument, men filen er utilgjengelig. Flere av systemene fungerer ikke. Kort tid etter oppdager IT-avdelingen en melding fra ukjente avsendere: Virksomhetens data er låst, og det kreves betaling for å få tilgang til dem igjen.
Dette er et typisk scenario ved et løsepengeangrep, ofte omtalt som ransomware.
Tradisjonelt har løsepengevirus handlet om å kryptere filer slik at virksomheten mister tilgangen til sine egne data. Men moderne angrep har blitt mer omfattende.
Angriperne stjeler ofte informasjon før systemene eventuelt krypteres. Deretter truer de med å publisere sensitive dokumenter, kundeopplysninger eller forretningshemmeligheter dersom virksomheten ikke betaler.
Dette kalles gjerne dobbel utpressing. I enkelte angrep dropper de kriminelle krypteringen helt og baserer utpressingen utelukkende på trusselen om å offentliggjøre stjålne data.
Konsekvensene kan bli langt større enn selve løsepengekravet. Produksjon kan stoppe, tjenester kan bli utilgjengelige, og kunder og samarbeidspartnere kan bli rammet. I tillegg kommer kostnader til gjenoppretting, undersøkelser og eventuelle personvernbrudd.
Ransomware-as-a-Service: Når cyberkriminalitet blir en forretningsmodell
Tidligere krevde utvikling og gjennomføring av avanserte cyberangrep betydelig teknisk kompetanse. Nå kan kriminelle kjøpe eller leie tilgang til store deler av verktøyene de trenger.
Denne modellen kalles Ransomware-as-a-Service (RaaS), eller løsepengevirus som en tjeneste.
Modellen ligner på hvordan en legitim programvarebedrift leverer tjenester til kundene sine. Forskjellen er at produktet brukes til kriminalitet.
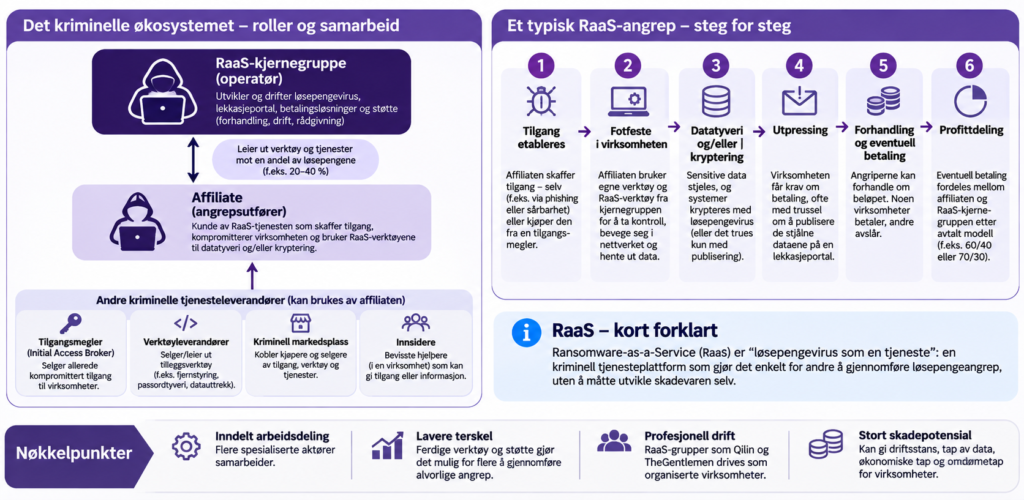
I sentrum finner vi en kjernegruppe som utvikler og vedlikeholder skadevaren. Den kan også tilby teknisk infrastruktur, kommunikasjonsløsninger, lekkasjesider og støtte til andre kriminelle.
Kundene omtales som affiliates, eller angrepsutførere. De gjennomfører selve angrepene ved hjelp av verktøy fra kjernegruppen. Dersom et angrep fører til betaling, deles inntektene etter avtalte fordelingsnøkler.
Rundt disse aktørene eksisterer et større kriminelt marked. Noen spesialiserer seg på å skaffe tilgang til virksomheters systemer, andre selger stjålne innloggingsopplysninger eller bistår med forskjellige deler av operasjonen.
Resultatet er en kriminell verdikjede der ulike aktører kan spesialisere seg på hver sin oppgave.
Kripos beskriver i Cyberkriminalitet 2026 hvordan kommersialisering, samarbeid og arbeidsdeling gjør alvorlig cyberkriminalitet lettere tilgjengelig.
Ikke alle angrep følger samtlige faser. Modellen illustrerer likevel hvorfor løsepengevirus ikke lenger bare er et spørsmål om en enkelt skadevare, men om et helt kriminelt økosystem.
Øker antallet løsepengeangrep?
De tilgjengelige internasjonale tallene peker tydelig mot en økning i registrert aktivitet.
Ifølge sikkerhetsselskapet NCC Groups årsrapport for 2025 ble det registrert 7 874 løsepengehendelser globalt i 2025. Det representerer en økning på 50 prosent sammenlignet med 2024.
Tallene fra 2026 viser at aktiviteten fortsatt er høy. NCC Group rapporterte en økning på 23 prosent i tredje kvartal 2026 sammenlignet med kvartalet før, fra 2 325 til 2 865 registrerte ofre. Les rapporteringen for tredje kvartal.
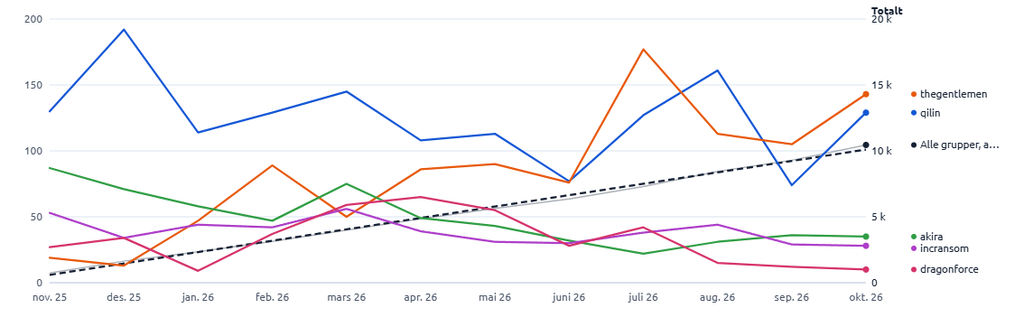
Det er imidlertid viktig å forstå hva slike tall faktisk måler.
Mye av statistikken kommer fra kriminelle gruppers egne lekkasjesider, hvor de offentliggjør navn på virksomheter de hevder å ha angrepet. Dette er ikke det samme som et fullstendig register over verifiserte angrep.
Noen hendelser blir aldri offentlig kjent. Andre påstander kan være overdrevne eller feilaktige. Dessuten kan tallene inkludere utpressing basert på datatyveri uten at løsepengevirus faktisk er brukt.
Konklusjonen er derfor at den synlige, registrerte aktiviteten har økt kraftig, men det eksakte antallet gjennomførte løsepengeangrep er ukjent.
Flere angrep betyr ikke nødvendigvis større inntekter
En interessant utvikling er at den økte aktiviteten ikke automatisk fører til mer penger for de kriminelle.
Blokkjedeanalyseselskapet Chainalysis anslo i februar 2026 at løsepengeutbetalinger i kryptovaluta falt med omtrent 8 prosent i 2025, til rundt 820 millioner dollar. Estimatet kan bli revidert etter hvert som flere betalinger blir identifisert.
Dette er en viktig nyanse. Selv om flere virksomheter blir utsatt for utpressingsforsøk, betyr det ikke at en tilsvarende andel betaler.
En mulig konsekvens er at kriminelle forsøker å kompensere ved å angripe flere virksomheter, redusere egne kostnader eller benytte mer aggressive utpressingsmetoder.
Hva sier Kripos og NSM om Norge?
Norge er en del av det samme internasjonale trusselbildet.
Ifølge Næringslivets Sikkerhetsråds gjennomgang av Kripos-rapporten Cyberkriminalitet 2026 ble omtrent 17 ulike løsepengevirusvarianter knyttet til kjente kriminelle tjenestemodeller brukt mot norske små og mellomstore bedrifter i løpet av 2025.
Dette er antallet identifiserte varianter, ikke antallet angrep.
Kripos peker også på at mange vellykkede datainnbrudd skyldes forholdsvis grunnleggende svakheter: svake passord, manglende flerfaktorautentisering, utilstrekkelige sikkerhetsoppdateringer og sårbare systemer tilgjengelige fra internett.
Nasjonal sikkerhetsmyndighet (NSM) understreker i Risiko 2026 at både små og store virksomheter må være forberedt på cyberhendelser. NSM beskriver vesentlige mangler i det forebyggende sikkerhetsarbeidet på tvers av norske sektorer.
For en kriminell aktør som ønsker økonomisk gevinst, trenger ikke målet å være en stor og kjent virksomhet. En liten bedrift med svak sikkerhet og stor avhengighet av sine digitale systemer kan også være attraktiv.
Hacktivisme og løsepengevirus: To forskjellige motiver
Ikke alle cyberangrep har økonomisk profitt som mål.
En annen kategori er hacktivisme, der aktørene vanligvis forsøker å fremme et politisk eller ideologisk budskap gjennom digitale angrep.
Hacktivister retter seg ofte mot offentlige myndigheter, organisasjoner eller selskaper de er uenige med. Et vanlig virkemiddel er tjenestenektangrep, også kalt DDoS, hvor en nettside eller tjeneste overbelastes med trafikk slik at legitime brukere ikke får tilgang.
I ENISAs trusselrapport for 2026 beskrives 4 709 påstander om hacktivistangrep mot EU-land i løpet av 2025. Over 89 prosent av disse gjaldt DDoS-angrep.
Forskjellen ligger først og fremst i formålet:
Profittmotivert cyberkriminalitet handler om å tjene penger gjennom blant annet datatyveri, svindel og utpressing.
Hacktivisme handler primært om å påvirke, protestere, skape oppmerksomhet eller forstyrre tjenester av politiske eller ideologiske årsaker.
Skillet er likevel ikke absolutt. Aktørene kan bruke lignende verktøy, og økonomiske, politiske og statlige interesser kan overlappe.
Kripos beskriver også hvordan hacktivister i 2025 fikk tilgang til og kunne manipulere operasjonell teknologi i to norske virksomheter. Dette viser at konsekvensene kan strekke seg langt utover midlertidig utilgjengelige nettsider.
Når vi diskuterer veksten i RaaS, er det derfor viktig å ikke slå alle former for cyberangrep sammen. En økning i politisk motiverte DDoS-angrep er ikke nødvendigvis en økning i løsepengeangrep.
Hvor kommer de kriminelle gruppene fra?
Det er vanskelig å peke på ett geografisk område som hjemsted for hele ransomware-industrien.
Flere profilerte løsepengevirusmiljøer har hatt tilknytning til Russland og russiskspråklige kriminelle nettverk. Et kjent eksempel er LockBit. Et blogg innlegg hos falconfeeds knytter flere sentrale personer til Russland.
I 2024 identifiserte og siktet amerikanske myndigheter en russisk statsborger som de mener utviklet og administrerte LockBit, en av de mest aktive RaaS-gruppene i årene før den internasjonale politiaksjonen mot gruppen.
Det betyr imidlertid ikke at alle som brukte LockBits verktøy, var russiske.
RaaS-modellen gjør at operatører og angrepsutførere kan befinne seg i forskjellige land. Gruppenavnet forteller dermed ikke nødvendigvis hvor den enkelte angriper befinner seg.
Det finnes også profilerte kriminelle nettverk med medlemmer fra vestlige land. Scattered Spider er et eksempel, hvor britiske og amerikanske myndigheter har knyttet personer i blant annet Storbritannia til omfattende dataangrep.
Etter politiaksjoner mot etablerte grupper oppstår dessuten nye aktører eller eksisterende aktører overtar større deler av markedet. Qilin, Akira og The Gentlemen er eksempler på grupper som har hatt betydelig aktivitet i 2025 og 2026.
USA er det største målet
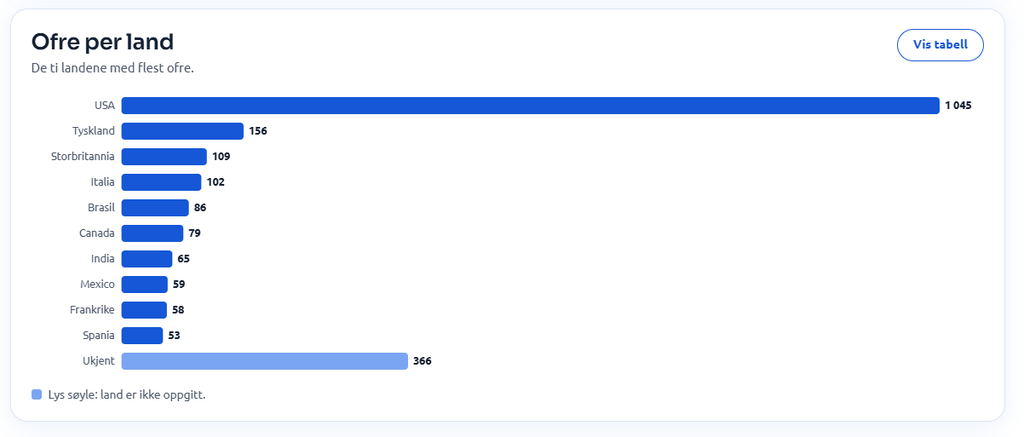
USA skiller seg tydelig ut i statistikken over kjente ofre for løsepengeangrep.
Ifølge Check Point Research sto amerikanske virksomheter for omtrent 51,8 prosent av de rapporterte løsepengeangrepene i mars 2026.
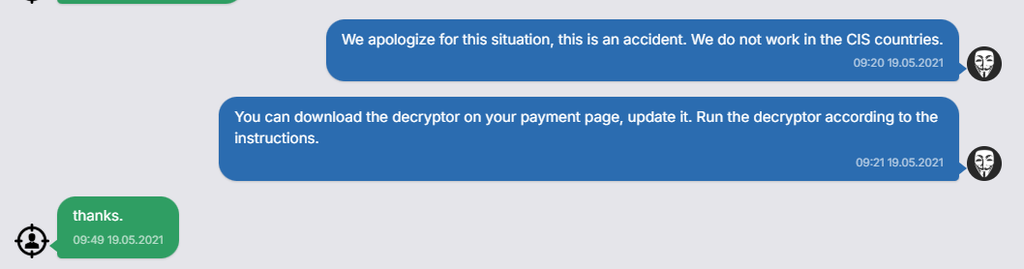
Spesielt helsevesenet, særlig under COVID pandemien, ble utvalgt mål for angriperne da de anså at betalingsviljen er høy hvis de klarte å stoppe kritisk funksjonalitet. I oktober 2020 koordinerte Conti-lederen «Target» en kampanje rettet mot 428 amerikanske sykehus under COVID-19-pandemien. Black Basta knyttes til angrepet mot sykehuskjeden Ascension i 2024.
Finans- og advokatbransjen er også et hovedmål da disse sitter på økonomisk og sensitiv data.
Vil antallet angrep fortsette å øke?
Det finnes ikke et pålitelig grunnlag for å fastslå nøyaktig hvor mange løsepengeangrep vi vil se i 2027 eller årene etter.Likevel peker flere utviklingstrekk mot vedvarende høyt aktivitetsnivå.
For det første gjør RaaS-modellen at flere kriminelle kan delta uten selv å utvikle avansert skadevare. For det andre skaper arbeidsdelingen et marked der verktøy, tilganger og kompetanse kan gjenbrukes.
Kunstig intelligens kan forsterke denne utviklingen. KI kan brukes til å skrive mer overbevisende phishingmeldinger, bearbeide store mengder stjålne data, kartlegge potensielle mål og automatisere deler av kriminaliteten.
Kripos vurderer i sin 2026-rapport at kriminelle sannsynligvis vil utnytte virksomheters bruk av KI-agenter, blant annet for å identifisere sensitiv informasjon etter et datainnbrudd.
Samtidig finnes det motkrefter. Bedre sikkerhetsarbeid, sikkerhetskopier, sterkere beredskap og internasjonale politiaksjoner kan gjøre angrep mindre lønnsomme og vanskeligere å gjennomføre.
Utviklingen er derfor ikke gitt på forhånd.
Hva kan virksomheter gjøre for å redusere risikoen?
Selv om RaaS har gjort cyberkriminaliteten mer organisert, er mange av de mest effektive forsvarstiltakene velkjente.
Virksomheter bør prioritere phishing resistent flerfaktorautentisering, sikkerhetsoppdateringer, tilgangsstyring og begrensning av systemer som er tilgjengelige fra internett.
Det er også avgjørende å ha sikkerhetskopier som er beskyttet mot angripere, og å teste at data og tjenester faktisk kan gjenopprettes.
Leverandører og andre tredjeparter bør inngå i risikovurderingene. Et datainnbrudd hos én samarbeidspartner kan få konsekvenser for flere virksomheter.
Til slutt må virksomheten ha en gjennomtenkt beredskapsplan for hva som skjer dersom et angrep likevel lykkes, inkludert varsling, teknisk håndtering, kommunikasjon og gjenoppretting.
NSM anbefaler at virksomheter som rammes av datakriminalitet anmelder forholdet til politiet og varsler relevante responsmiljøer og myndigheter i henhold til gjeldende krav.
En ny virkelighet for digital kriminalitet
Løsepengevirus er ikke lenger bare et dataprogram som låser filer. Det er blitt en del av en internasjonal kriminell økonomi, der tjenester utvikles, markedsføres og benyttes av ulike aktører.
Ransomware-as-a-Service har senket terskelen for å delta og gjort det mulig å gjennomføre angrep i større skala.
Tallene fra 2025 og 2026 viser økende registrert aktivitet. Selv om det er usikkert hvor raskt utviklingen vil fortsette, er det liten grunn til å tro at denne formen for kriminalitet vil forsvinne med det første.
For norske virksomheter handler utfordringen derfor ikke bare om å beskytte seg mot én bestemt hackergruppe eller ett bestemt virus.
Det handler om å bygge en digital motstandskraft som fungerer også når angriperne endrer navn, metoder og verktøy.
Kilder og videre lesning
Kripos – Cyberkriminalitet 2026 · Næringslivets Sikkerhetsråd – gjennomgang av Kripos-rapporten · NSM – Risiko 2026 · NSM – Digital utpressing · ENISA – Threat Landscape 2026 · NCC Group – Ransomware-statistikk 2025 · NCC Group – Tredje kvartal 2026 · Chainalysis – Ransomware-betalinger 2025 · Check Point – Mars 2026